Apa Itu Kode OTP? Cara Kerja, Jenis, dan Tips Keamanannya
Penjelasan lengkap tentang kode OTP: apa itu, bagaimana kode dibuat dan diperiksa, jenis-jenisnya, di mana celahnya, serta tujuh kebiasaan agar akun Anda tetap aman.
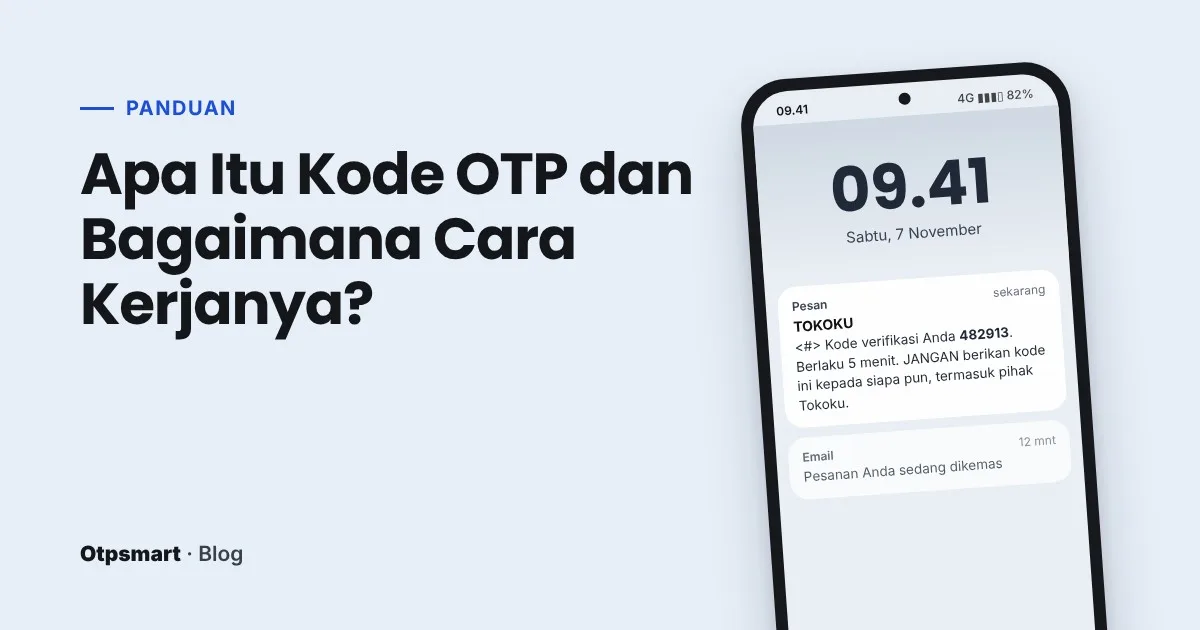
Hampir semua orang pernah menerima SMS seperti ini: "Kode verifikasi Anda 482913. JANGAN BERIKAN KODE INI KEPADA SIAPA PUN." Enam angka itu muncul saat kita masuk ke aplikasi bank, mendaftar marketplace, atau memasang WhatsApp di ponsel baru. Kita mengetiknya, lalu melupakannya.
Padahal deretan angka kecil itu memegang peran besar. Kode OTP sering menjadi satu-satunya penghalang antara akun Anda dan orang lain yang sudah tahu kata sandinya. Artikel ini membahas apa sebenarnya OTP, bagaimana kode itu dibuat dan diperiksa, jenis-jenisnya, serta kebiasaan sederhana yang membuatnya tetap berfungsi sebagai pengaman.
Apa Itu Kode OTP?
OTP adalah singkatan dari One-Time Password, atau kata sandi sekali pakai. Berbeda dengan kata sandi biasa yang Anda buat sendiri dan pakai berulang kali, OTP dibuat oleh sistem, hanya berlaku untuk satu kali login atau satu transaksi, dan biasanya kedaluwarsa dalam hitungan menit.
Sifat "sekali pakai" inilah yang membuatnya berguna. Seandainya seseorang berhasil mengintip kode yang sudah Anda gunakan lima menit lalu, kode itu sudah tidak ada artinya. Bandingkan dengan kata sandi biasa: sekali bocor, ia bisa dipakai siapa saja sampai Anda menggantinya.
Mengapa Hampir Semua Layanan Memakai OTP?
Dalam dunia keamanan, ada tiga cara membuktikan identitas seseorang:
- Sesuatu yang Anda ketahui, misalnya kata sandi atau PIN.
- Sesuatu yang Anda miliki, misalnya ponsel, kartu SIM, atau token fisik.
- Sesuatu yang melekat pada diri Anda, misalnya sidik jari atau wajah.
Kata sandi saja hanya mencakup poin pertama, dan kata sandi termasuk hal yang paling sering bocor. Orang memakai kata sandi yang sama di banyak situs, lalu salah satu situs itu diretas, dan daftar email beserta kata sandinya beredar. OTP menambahkan poin kedua: untuk masuk, seseorang tidak cukup tahu kata sandi, ia juga harus memegang ponsel atau nomor Anda. Kombinasi ini dikenal sebagai autentikasi dua faktor (2FA).
Bagi pemilik layanan, OTP juga dipakai untuk hal lain: memastikan nomor telepon yang didaftarkan benar-benar aktif, mencegah pendaftaran akun otomatis oleh bot, dan meminta konfirmasi tambahan sebelum transaksi bernilai besar diproses.
Bagaimana OTP Bekerja di Balik Layar
Prosesnya terlihat sederhana dari sisi pengguna, tetapi ada beberapa langkah yang terjadi dalam beberapa detik itu.
- Permintaan dibuat. Anda memasukkan nomor telepon atau menekan tombol login. Server menerima permintaan dan mencatat siapa yang meminta, kapan, dan untuk keperluan apa.
- Kode acak dibangkitkan. Server membuat angka acak, umumnya 4 sampai 8 digit. Sistem yang dirancang dengan baik tidak menyimpan kode ini apa adanya, melainkan dalam bentuk yang sudah diacak (hash), lengkap dengan batas waktu berlakunya.
- Kode dikirim. Kode diteruskan lewat kanal tertentu: SMS, panggilan suara, WhatsApp, atau email. Untuk SMS, kode berpindah dari server ke penyedia gateway, lalu ke operator seluler, baru sampai ke ponsel Anda.
- Kode dicocokkan. Anda mengetik kode, server membandingkannya dengan catatan tadi. Jika cocok dan belum kedaluwarsa, akses diberikan.
- Kode dihapus. Setelah berhasil dipakai, atau setelah waktunya habis, kode langsung dianggap tidak berlaku.
Selain itu, layanan yang serius biasanya memasang dua pembatas. Pertama, batas percobaan: salah memasukkan kode beberapa kali akan memblokir sementara. Kedua, batas pengiriman ulang: Anda harus menunggu hitungan mundur sebelum bisa meminta kode baru. Dua hal ini sering membuat pengguna kesal, tetapi justru di situlah kekuatan OTP.
Kenapa Enam Digit Sudah Cukup?
Enam digit hanya menghasilkan satu juta kombinasi, dari 000000 sampai 999999. Terdengar sedikit untuk komputer modern. Namun karena server hanya mengizinkan, misalnya, lima kali percobaan sebelum kode hangus, peluang seseorang menebak dengan benar hanya 5 banding 1.000.000, atau 0,0005 persen. Itu pun harus dilakukan sebelum kode kedaluwarsa. Artinya, kelemahan OTP hampir tidak pernah ada pada angkanya, melainkan pada cara kode itu dijaga oleh penggunanya.
Jenis-Jenis OTP yang Perlu Anda Kenali
Tidak semua OTP dikirim lewat SMS. Berikut jenis yang paling umum Anda temui.
1. OTP via SMS
Jenis paling populer karena hampir semua ponsel bisa menerima SMS tanpa aplikasi tambahan. Kelemahannya, SMS bergantung pada sinyal operator dan nomor telepon bisa diambil alih lewat penipuan pergantian kartu SIM (SIM swap).
2. OTP via Panggilan Suara
Kode dibacakan oleh mesin melalui telepon, atau dalam beberapa layanan, beberapa digit terakhir nomor penelepon menjadi kodenya (missed call verification). Biasanya dipakai sebagai cadangan ketika SMS tidak sampai.
3. OTP via WhatsApp atau Email
Semakin banyak layanan di Indonesia mengirim kode lewat WhatsApp karena biayanya lebih rendah dan tingkat keterkirimannya baik. Email juga umum dipakai, terutama untuk layanan internasional.
4. TOTP dari Aplikasi Authenticator
Aplikasi seperti Google Authenticator atau Microsoft Authenticator menghasilkan kode yang berganti setiap 30 detik. Kode dihitung di ponsel Anda berdasarkan sebuah kunci rahasia dan jam saat ini, sesuai standar yang disebut TOTP (Time-based One-Time Password). Tidak perlu sinyal atau internet, dan tidak bisa dicegat di jaringan operator.
5. Token Fisik dan Notifikasi Push
Beberapa bank masih memberikan token berbentuk alat kecil yang menampilkan angka. Sementara itu, banyak aplikasi kini memakai notifikasi push: Anda cukup menekan "Ya, ini saya" di aplikasi resmi di ponsel yang sudah terdaftar.
| Jenis | Butuh sinyal/internet | Kemudahan | Tingkat keamanan |
|---|---|---|---|
| SMS | Sinyal seluler | Sangat mudah | Cukup |
| Panggilan suara | Sinyal seluler | Mudah | Cukup |
| WhatsApp / email | Internet | Mudah | Cukup, tergantung keamanan akun WA/email |
| Aplikasi authenticator | Tidak perlu | Perlu pengaturan awal | Baik |
| Token fisik / push resmi | Bervariasi | Mudah setelah terpasang | Baik |
Kalau Anda ingin membandingkan lebih dalam, termasuk metode terbaru bernama passkey, kami membahasnya di artikel SMS OTP, Aplikasi Authenticator, atau Passkey: Mana yang Paling Aman?
Di Mana Celah OTP Biasanya Terjadi?
Kalau menebak kode hampir mustahil, bagaimana akun yang dilindungi OTP masih bisa dibobol? Jawabannya hampir selalu melibatkan manusia, bukan matematika.
- Rekayasa sosial. Pelaku menghubungi korban dan meminta kode secara langsung, sambil mengaku sebagai petugas bank, kurir, atau teman yang "salah kirim kode". Ini modus yang paling sering terjadi.
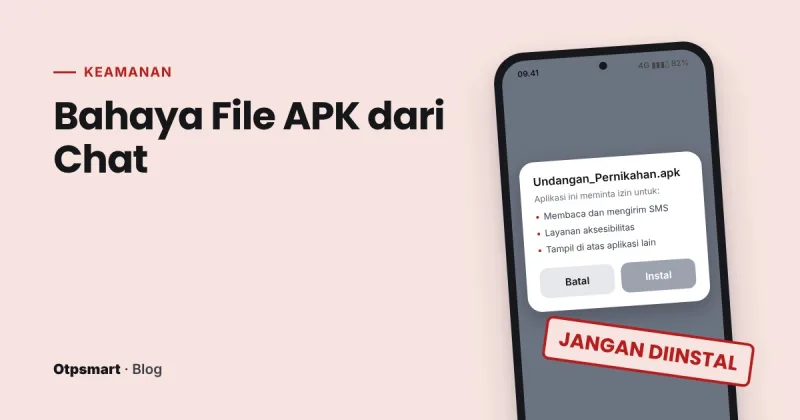
- Aplikasi berbahaya. File APK yang dikirim lewat chat, misalnya berkedok undangan pernikahan atau resi paket, bisa meminta izin membaca SMS lalu meneruskan setiap OTP ke pelaku.
- Situs palsu. Korban diarahkan ke halaman yang mirip situs resmi. Begitu korban mengetik kata sandi dan OTP, pelaku langsung memakainya di situs asli dalam hitungan detik.
- SIM swap. Pelaku membujuk atau menipu gerai operator agar menerbitkan kartu SIM baru dengan nomor korban. Semua SMS, termasuk OTP, berpindah ke tangan pelaku.
Modus-modus ini kami uraikan lengkap dengan contoh pesan dan langkah darurat di artikel Modus Penipuan Kode OTP di Indonesia dan Cara Menghindarinya.
Tujuh Kebiasaan agar OTP Tetap Melindungi Anda
- Jangan pernah membagikan kode, kepada siapa pun. Bank, e-commerce, dan operator tidak akan meminta OTP Anda lewat telepon atau chat. Siapa pun yang meminta, apa pun alasannya, patut dicurigai.
- Baca seluruh isi pesan, bukan hanya angkanya. SMS OTP yang baik menyebutkan untuk apa kode itu, misalnya "untuk login di perangkat baru" atau "untuk transaksi Rp2.500.000". Jika Anda tidak sedang melakukan hal itu, berarti ada orang lain yang sedang mencobanya.
- Jangan memasang aplikasi dari luar toko resmi. Terutama file APK yang dikirim lewat WhatsApp, Telegram, atau email.
- Aktifkan PIN kartu SIM dan verifikasi dua langkah di WhatsApp. Keduanya gratis dan menambah lapisan perlindungan jika ponsel atau kode Anda jatuh ke tangan yang salah.
- Gunakan aplikasi authenticator untuk akun penting. Email utama, akun media sosial yang Anda pakai untuk bisnis, dan layanan penyimpanan cloud layak mendapat perlindungan lebih dari sekadar SMS.
- Simpan kode cadangan (backup codes). Banyak layanan menyediakan kode darurat saat Anda mengaktifkan 2FA. Catat dan simpan di tempat aman agar Anda tidak terkunci ketika ponsel hilang.
- Waspadai sinyal yang hilang tiba-tiba. Jika kartu SIM Anda mendadak tidak mendapat layanan sama sekali padahal orang di sekitar baik-baik saja, segera hubungi operator. Ini bisa menjadi tanda nomor Anda sedang dipindahkan.
Ringkasnya
OTP adalah pengaman yang sederhana tetapi efektif: kode acak, berlaku singkat, dan hanya bisa dipakai sekali. Secara teknis ia sulit ditembus. Yang membuatnya lemah hampir selalu adalah kode yang diberikan secara sukarela kepada orang yang salah. Selama Anda memperlakukan setiap kode OTP seperti kunci rumah, yang tidak dipinjamkan kepada orang asing apa pun ceritanya, lapisan keamanan ini akan bekerja sebagaimana mestinya.
Jika kode OTP Anda justru sering tidak masuk, baca panduan kami: Kode OTP Tidak Masuk? Penyebab Umum dan Cara Mengatasinya.
Diskusi
0 komentar