SMS OTP, Aplikasi Authenticator, atau Passkey: Mana yang Paling Aman?
Perbandingan tiga metode verifikasi dua langkah: cara kerja, kelebihan, kelemahan, dan rekomendasi metode yang tepat untuk setiap jenis akun Anda.
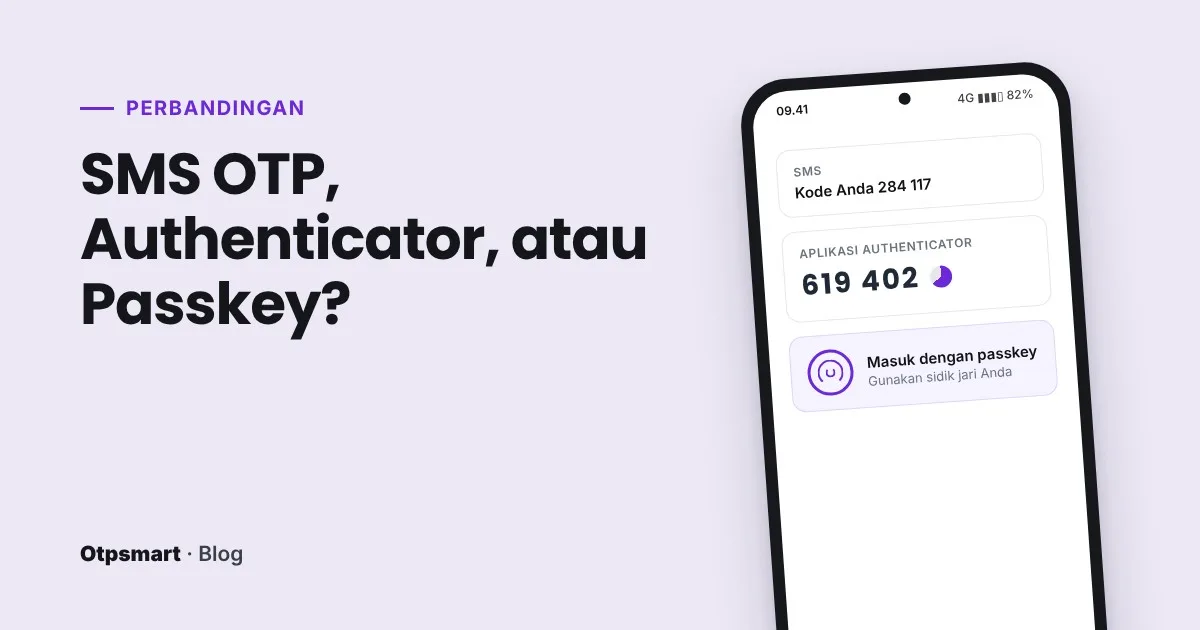
Saat mengaktifkan keamanan tambahan di akun email atau media sosial, Anda biasanya diberi beberapa pilihan: kirim kode lewat SMS, gunakan aplikasi authenticator, atau buat passkey. Ketiganya sama-sama menambah lapisan perlindungan, tetapi tingkat keamanannya tidak sama.
Artikel ini membandingkan ketiganya dari sisi cara kerja, kelebihan, kelemahan, dan jenis akun yang paling cocok. Tujuannya sederhana: membantu Anda memilih metode yang tepat tanpa harus memahami istilah teknis yang rumit.
Gambaran Singkat
Ketiga metode ini bisa dilihat sebagai tiga generasi pengamanan akun:
- SMS OTP: kode dikirim oleh layanan ke nomor telepon Anda.
- Aplikasi authenticator: kode dibuat sendiri oleh aplikasi di ponsel Anda, tanpa perlu dikirim.
- Passkey: tidak ada kode yang perlu diketik sama sekali. Ponsel atau laptop Anda membuktikan identitas secara otomatis setelah Anda membuka kunci dengan sidik jari, wajah, atau PIN perangkat.
SMS OTP: Paling Mudah, tetapi Paling Rentan
Cara kerjanya
Ketika Anda login, layanan membuat kode acak dan mengirimkannya lewat SMS. Anda mengetik kode itu dalam batas waktu tertentu. Penjelasan lengkap tentang prosesnya ada di artikel Apa Itu Kode OTP? Cara Kerja, Jenis, dan Tips Keamanannya.
Kelebihan
- Tidak perlu memasang aplikasi apa pun.
- Bekerja di hampir semua ponsel, termasuk ponsel fitur.
- Mudah dipahami oleh pengguna dari semua usia.
Kelemahan
- Bergantung pada nomor telepon. Jika nomor diambil alih lewat SIM swap, pelaku menerima semua kode Anda.
- Bisa dibaca oleh aplikasi berbahaya yang mendapat izin membaca SMS.
- Rentan terhadap penipuan. Kode berupa angka biasa, sehingga mudah dibacakan atau diketik di situs palsu.
- Jaringan SMS itu sendiri tidak dirancang untuk keamanan tinggi. Protokol lama yang dipakai operator untuk bertukar pesan memiliki celah yang sudah lama diketahui para peneliti keamanan.
- Butuh sinyal. Di luar negeri atau di area tanpa sinyal, kode bisa tidak sampai.
Aplikasi Authenticator: Lebih Kuat dan Bisa Offline
Cara kerjanya
Saat Anda mengaktifkannya, layanan menampilkan kode QR. Kode QR ini berisi sebuah kunci rahasia yang disimpan oleh aplikasi authenticator di ponsel Anda dan oleh server layanan. Setiap 30 detik, keduanya menghitung angka baru dari kunci rahasia tersebut dan waktu saat itu. Karena perhitungannya sama, angka di ponsel Anda akan cocok dengan yang diharapkan server, tanpa ada pesan yang perlu dikirim. Standar ini dikenal sebagai TOTP (Time-based One-Time Password).
Contoh aplikasinya antara lain Google Authenticator, Microsoft Authenticator, dan fitur kode verifikasi di beberapa pengelola kata sandi.
Kelebihan
- Tidak terikat nomor telepon, sehingga kebal terhadap SIM swap.
- Bekerja tanpa sinyal dan internet. Berguna saat bepergian.
- Kode berganti sangat cepat, sehingga jendela penyalahgunaannya sempit.
- Gratis dan didukung oleh sebagian besar layanan besar.
Kelemahan
- Masih bisa ditipu. Jika Anda mengetik kode di situs palsu, pelaku tetap bisa memakainya dalam beberapa detik.
- Risiko kehilangan ponsel. Jika aplikasinya tidak dicadangkan dan Anda tidak menyimpan kode cadangan, Anda bisa terkunci dari akun sendiri.
- Perlu sedikit usaha saat pengaturan awal.
Tips memakainya
- Pilih aplikasi yang mendukung pencadangan terenkripsi ke akun Anda, agar kode bisa dipulihkan saat ganti ponsel.
- Simpan backup codes yang diberikan layanan saat mengaktifkan 2FA. Cetak atau tulis, lalu simpan di tempat aman.
- Sebelum mereset atau menjual ponsel lama, pindahkan dulu semua akun authenticator ke ponsel baru.
Passkey: Metode Terbaru yang Tahan Phishing
Cara kerjanya
Passkey memakai teknik kriptografi kunci publik yang dikembangkan oleh aliansi industri FIDO bersama perusahaan seperti Google, Apple, dan Microsoft. Saat Anda membuat passkey, perangkat Anda membuat sepasang kunci. Kunci publik disimpan oleh layanan, sedangkan kunci privat tetap tersimpan aman di perangkat Anda atau di pengelola kata sandi yang Anda pakai, dan tidak pernah dikirim ke mana pun.
Saat login, layanan mengirim semacam "tantangan". Perangkat Anda menjawabnya menggunakan kunci privat, setelah Anda membuka kunci dengan sidik jari, wajah, atau PIN perangkat. Server memeriksa jawaban itu dengan kunci publik. Tidak ada kata sandi atau kode yang perlu diketik.
Kenapa disebut tahan phishing?
Setiap passkey terikat dengan alamat situs tempat ia dibuat. Passkey untuk situs asli tidak akan merespons situs palsu, meskipun tampilannya identik. Dengan kata lain, Anda tidak bisa "tidak sengaja" menyerahkan passkey kepada penipu, karena memang tidak ada yang bisa diserahkan.
Kelebihan
- Perlindungan paling kuat terhadap situs palsu dan penipuan.
- Login lebih cepat: cukup sentuh sensor sidik jari atau lihat kamera.
- Tidak ada kata sandi yang bisa bocor dari server layanan.
- Bisa disinkronkan antarperangkat melalui pengelola kata sandi, misalnya Google Password Manager atau iCloud Keychain.
Kelemahan
- Belum semua layanan mendukung. Banyak aplikasi lokal masih mengandalkan SMS atau WhatsApp.
- Terkait ekosistem. Memindahkan passkey dari satu ekosistem ke ekosistem lain belum selalu mudah.
- Butuh perangkat yang relatif baru dengan kunci layar aktif.
Perbandingan Langsung
| Aspek | SMS OTP | Authenticator | Passkey |
|---|---|---|---|
| Perlu aplikasi tambahan | Tidak | Ya | Tidak (bawaan sistem) |
| Perlu sinyal/internet | Sinyal seluler | Tidak | Ya, saat login |
| Tahan SIM swap | Tidak | Ya | Ya |
| Tahan situs palsu | Tidak | Tidak | Ya |
| Kemudahan pemakaian | Sangat mudah | Sedang | Sangat mudah setelah diatur |
| Dukungan layanan | Sangat luas | Luas | Terus bertambah |
Metode Mana untuk Akun yang Mana?
Anda tidak perlu memakai metode yang sama untuk semua akun. Sesuaikan dengan seberapa besar kerugian jika akun itu jatuh ke tangan orang lain.
Email utama dan akun Google, Apple, atau Microsoft
Ini akun paling penting, karena dipakai untuk memulihkan akun-akun lain. Gunakan passkey jika tersedia, atau aplikasi authenticator, ditambah kode cadangan yang tersimpan aman. Hindari menjadikan SMS satu-satunya metode.
Media sosial dan akun bisnis
Akun yang menjadi sumber penghasilan atau memiliki banyak pengikut layak dilindungi dengan authenticator atau passkey. Akun seperti ini sering diincar untuk dijual kembali atau dipakai menipu pengikut.
Mobile banking dan dompet digital
Ikuti metode yang disediakan bank atau penyedia, karena biasanya sudah dikombinasikan dengan pengikatan perangkat dan PIN transaksi. Yang paling penting di sini adalah perilaku: jangan pernah membagikan OTP atau PIN, dan jangan memasang aplikasi dari luar toko resmi. Lihat juga Modus Penipuan Kode OTP di Indonesia dan Cara Menghindarinya.
Akun yang jarang dipakai atau tidak menyimpan data penting
SMS OTP masih memadai. Ini jauh lebih baik daripada tidak memakai 2FA sama sekali.
Langkah Beralih dari SMS ke Metode yang Lebih Kuat
- Buat daftar akun yang paling penting bagi Anda. Mulailah dari email utama.
- Buka menu keamanan di setiap akun, cari bagian "Verifikasi dua langkah", "Autentikasi dua faktor", atau "Passkey".
- Tambahkan passkey atau aplikasi authenticator sebagai metode utama.
- Simpan kode cadangan di tempat yang aman dan terpisah dari ponsel.
- Jika layanan mengizinkan, nonaktifkan SMS sebagai metode utama, atau setidaknya jadikan cadangan saja.
- Uji dengan keluar dari akun, lalu masuk lagi memakai metode baru, untuk memastikan semuanya berjalan sebelum Anda benar-benar membutuhkannya.
Ringkasnya
SMS OTP tetap berguna dan jauh lebih baik daripada hanya mengandalkan kata sandi. Namun untuk akun yang benar-benar penting, aplikasi authenticator menawarkan perlindungan yang lebih kuat, dan passkey menutup celah terbesar yang tersisa, yaitu situs palsu. Mulailah dari satu akun, yaitu email utama Anda, dan lanjutkan ke akun lain secara bertahap.
Diskusi
0 komentar