Cara Cek Data Pribadi Bocor dan Langkah yang Harus Dilakukan
Cara memeriksa apakah email Anda pernah muncul dalam kebocoran data, membaca hasilnya dengan tenang, dan langkah yang tepat sesuai jenis data yang bocor.
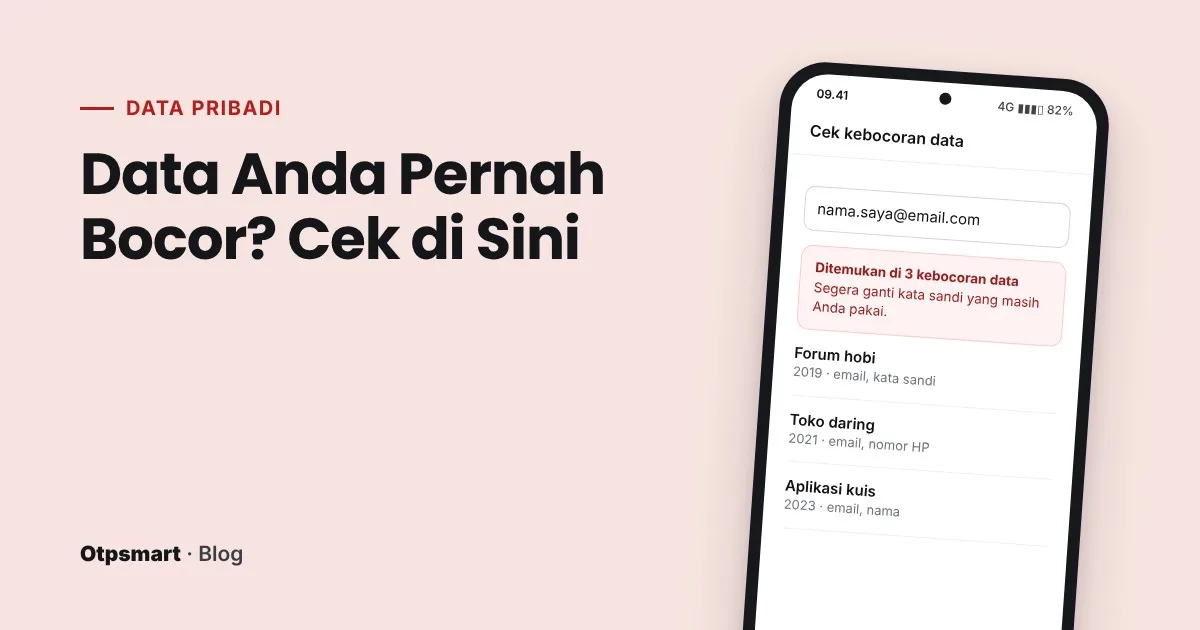
Kebocoran data sudah menjadi berita rutin. Hampir setiap tahun ada laporan tentang jutaan data pengguna dari sebuah layanan yang dijual di forum peretas. Pertanyaannya bukan lagi "apakah data saya pernah bocor", melainkan "data apa saja yang sudah bocor, dan apa yang harus saya lakukan sekarang".
Artikel ini menjelaskan cara memeriksa apakah email atau nomor Anda pernah muncul dalam kebocoran data, cara membaca hasilnya tanpa panik, dan langkah-langkah yang perlu diambil sesuai jenis data yang bocor.
Data Apa Saja yang Biasanya Bocor?
Isi kebocoran berbeda-beda, tergantung layanan yang diretas. Umumnya mencakup kombinasi dari:
- Alamat email dan nama pengguna
- Kata sandi, kadang dalam bentuk teracak (hash), kadang sayangnya dalam bentuk teks biasa
- Nomor telepon
- Nama lengkap, tanggal lahir, dan alamat
- Nomor identitas seperti NIK
- Riwayat transaksi atau data pembelian
Masing-masing jenis data membawa risiko yang berbeda, sehingga langkah penanganannya pun berbeda. Kita bahas di bagian selanjutnya.
Cara Memeriksa Apakah Email Anda Pernah Bocor
1. Have I Been Pwned
Situs haveibeenpwned.com adalah layanan yang dikelola peneliti keamanan dan sudah lama dipakai secara luas. Masukkan alamat email, dan situs akan menampilkan daftar kebocoran data yang memuat email tersebut, lengkap dengan nama layanan, tanggal kejadian, dan jenis data yang ikut bocor. Layanan ini juga bisa mengirim pemberitahuan jika email Anda muncul dalam kebocoran baru di kemudian hari.
2. Fitur bawaan password manager dan browser
Google Password Manager memiliki fitur Pemeriksaan Sandi yang membandingkan kata sandi tersimpan dengan basis data kata sandi yang diketahui bocor. Banyak password manager lain menyediakan fitur serupa. Fitur ini berguna karena langsung menunjukkan kata sandi mana yang perlu diganti.
3. Notifikasi dari layanan itu sendiri
Layanan yang mengalami kebocoran seharusnya memberi tahu penggunanya. Di Indonesia, Undang-Undang Pelindungan Data Pribadi mewajibkan pengendali data menyampaikan pemberitahuan tertulis paling lambat 3 x 24 jam jika terjadi kegagalan pelindungan data pribadi. Penjelasan hak-hak Anda ada di UU Pelindungan Data Pribadi: Hak Anda sebagai Pengguna.
Membaca Hasil Pemeriksaan dengan Tenang
Melihat email Anda muncul di beberapa kebocoran bisa membuat cemas. Beberapa hal yang perlu dipahami:
- Banyak kebocoran sudah lama terjadi. Perhatikan tanggalnya. Jika kata sandi Anda sudah diganti sejak itu, risikonya jauh lebih kecil.
- Tidak semua kebocoran memuat kata sandi. Sebagian hanya memuat email dan nama. Risikonya lebih ke arah spam dan penipuan yang ditargetkan.
- Yang paling berbahaya adalah kata sandi yang masih Anda pakai. Fokuskan perhatian ke sini lebih dulu.
Langkah yang Harus Dilakukan Sesuai Jenis Data
| Data yang bocor | Risiko utama | Langkah yang disarankan |
|---|---|---|
| Email dan kata sandi | Akun diambil alih, termasuk akun lain dengan kata sandi sama | Ganti kata sandi di layanan itu dan semua akun yang memakai kata sandi sama; aktifkan verifikasi dua langkah |
| Nomor telepon | Spam, penipuan lewat SMS dan telepon, upaya SIM swap | Waspadai pesan mencurigakan, aktifkan PIN kartu SIM, jangan bagikan kode OTP |
| Nama, alamat, tanggal lahir | Penipuan yang tampak meyakinkan karena pelaku tahu data Anda | Jangan percaya penelepon hanya karena ia tahu data pribadi Anda |
| NIK dan data identitas | Penyalahgunaan identitas, misalnya pengajuan pinjaman | Pantau tagihan dan riwayat kredit, laporkan segera jika ada pinjaman yang tidak Anda ajukan |
| Data kartu atau rekening | Transaksi tidak sah | Hubungi bank untuk pemblokiran dan penggantian kartu |
Langkah Pertama: Lindungi Akun yang Paling Penting
- Ganti kata sandi email utama jika pernah muncul dalam kebocoran atau dipakai di layanan lain. Email adalah kunci pemulihan untuk hampir semua akun.
- Ganti kata sandi yang dipakai berulang. Jika kata sandi yang bocor juga Anda pakai di tempat lain, semua tempat itu perlu diganti, bukan hanya situs yang bocor.
- Aktifkan verifikasi dua langkah, terutama di email, media sosial, dan layanan keuangan.
- Periksa aktivitas login terbaru. Sebagian besar layanan menampilkan daftar perangkat dan lokasi login. Keluarkan perangkat yang tidak Anda kenali.
- Gunakan password manager agar setiap akun punya kata sandi unik. Penjelasannya ada di Password Manager: Apa Itu dan Bagaimana Cara Memilihnya.
Waspadai Penipuan Setelah Kebocoran
Setelah kebocoran besar, penipu sering memanfaatkan kepanikan pengguna. Pola yang umum:
- Email atau SMS yang mengaku dari layanan yang bocor, meminta Anda "memverifikasi akun" lewat tautan.
- Telepon dari orang yang mengaku petugas, menyebutkan nama dan alamat Anda dengan benar, lalu meminta kode OTP.
- Tawaran jasa "menghapus data Anda dari internet" dengan bayaran di muka.
Ingat bahwa data yang bocor membuat penipu terdengar meyakinkan. Mengetahui nama lengkap atau alamat Anda bukan bukti bahwa mereka petugas resmi. Cara mengenali tautan palsu dibahas di Cara Mengenali Link Phishing Sebelum Diklik.
Kebiasaan untuk Mengurangi Dampak Kebocoran Berikutnya
- Bagikan data seperlunya. Jika sebuah formulir tidak benar-benar butuh tanggal lahir atau alamat lengkap, jangan diisi.
- Gunakan email terpisah untuk pendaftaran yang tidak penting, seperti newsletter atau promo.
- Hapus akun yang sudah tidak dipakai. Akun lama di layanan yang terlupakan tetap menyimpan data Anda dan tetap bisa bocor.
- Pertimbangkan nomor terpisah untuk pendaftaran sekali pakai. Baca pertimbangannya di Nomor Virtual untuk Verifikasi: Kapan Tepat Dipakai.
- Aktifkan notifikasi di layanan pemantau kebocoran agar Anda tahu lebih cepat.
Pertanyaan yang Sering Diajukan
Apakah data yang sudah bocor bisa dihapus dari internet?
Sayangnya hampir tidak mungkin. Data yang sudah tersebar biasanya sudah disalin berkali-kali. Yang bisa dilakukan adalah membuat data itu tidak berguna, misalnya dengan mengganti kata sandi dan mengaktifkan verifikasi dua langkah.
Email saya muncul di kebocoran tahun lalu, apakah akun saya sudah dibobol?
Belum tentu. Kebocoran berarti data Anda ada di tangan pihak lain, bukan berarti akun sudah diambil alih. Periksa aktivitas login terbaru, lalu ganti kata sandi jika masih sama dengan saat kebocoran terjadi.
Apakah aman memasukkan email ke situs pemeriksa kebocoran?
Situs pemeriksa yang tepercaya hanya meminta alamat email, tidak pernah meminta kata sandi. Jika ada situs yang meminta Anda mengetik kata sandi untuk "memeriksa kebocoran", tinggalkan situs tersebut.
Kita tidak bisa mengendalikan apakah sebuah perusahaan akan diretas. Yang bisa kita kendalikan adalah seberapa besar dampaknya bagi kita. Kata sandi unik untuk setiap akun dan verifikasi dua langkah sudah cukup untuk menetralkan sebagian besar risiko dari kebocoran data.
Diskusi
0 komentar