Cara Mengenali Link Phishing Sebelum Diklik
Belajar membaca alamat tautan dengan benar, mengenali trik penyamaran yang dipakai penipu, dan memeriksa link mencurigakan sebelum membukanya.
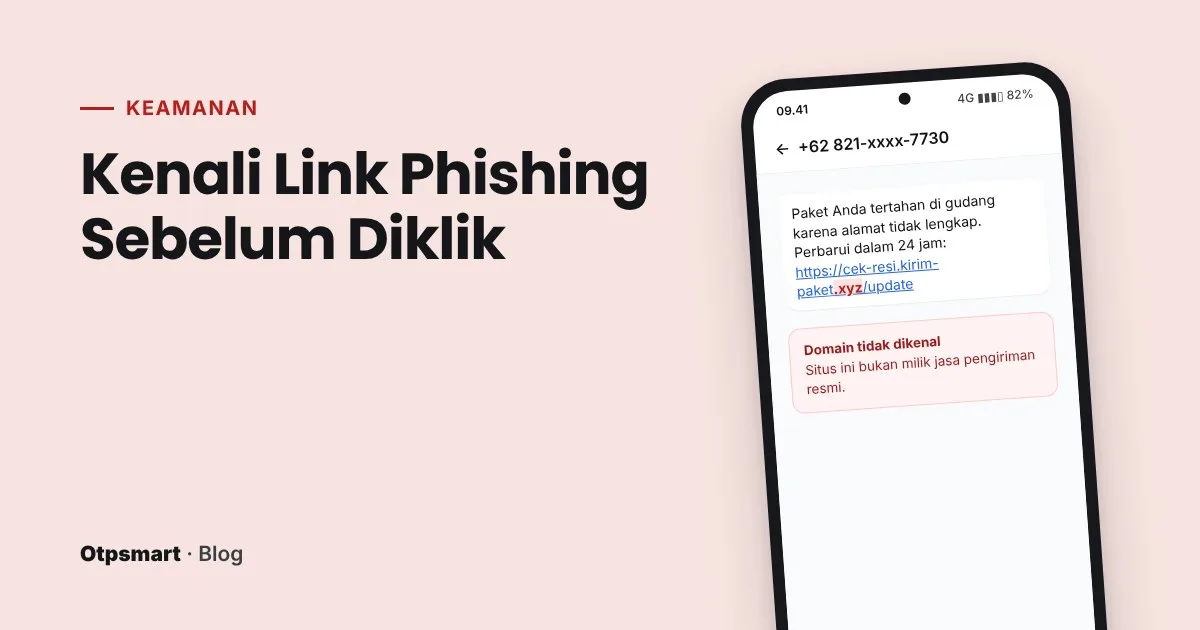
Sebuah SMS masuk: "Paket Anda tertahan di gudang karena alamat tidak lengkap. Perbarui di sini:" diikuti sebuah tautan. Anda memang sedang menunggu paket. Tanpa banyak berpikir, jari sudah hampir menekan tautan itu.
Di situlah phishing bekerja. Phishing adalah upaya menipu korban agar membuka halaman palsu dan menyerahkan data, seperti kata sandi, nomor kartu, atau kode OTP. Tautannya tampak biasa dan ceritanya masuk akal. Artikel ini membahas cara memeriksa tautan sebelum diklik, termasuk trik-trik yang sering dipakai untuk menyamarkannya.
Membaca Alamat Tautan dengan Benar
Kunci utama mengenali tautan palsu adalah membaca alamatnya, khususnya bagian nama domain. Nama domain adalah bagian yang berada tepat sebelum garis miring pertama setelah https://.
Perhatikan contoh berikut:
| Alamat | Domain sebenarnya | Keterangan |
|---|---|---|
| https://www.tokoku.co.id/akun | tokoku.co.id | Domain resmi (contoh) |
| https://tokoku.co.id.verifikasi-akun.com/login | verifikasi-akun.com | Palsu: "tokoku.co.id" hanya subdomain |
| https://tokoku-promo.xyz | tokoku-promo.xyz | Palsu: domain berbeda dengan tambahan kata |
| https://tokokku.co.id | tokokku.co.id | Palsu: ada huruf yang digandakan |
| https://bit.ly/3xYz... | tidak terlihat | Tautan pendek: tujuan asli tersembunyi |
Penipu sering menaruh nama merek terkenal di bagian awal alamat agar terlihat sah. Padahal yang menentukan adalah domain di bagian akhir sebelum garis miring. Biasakan membaca alamat dari kanan ke kiri pada bagian ini.
Trik-Trik yang Sering Dipakai Penipu
Huruf yang mirip
Huruf l kecil diganti angka 1, huruf o diganti angka 0, atau rn yang sekilas terlihat seperti m. Ada juga domain yang memakai huruf dari alfabet lain yang bentuknya identik dengan huruf Latin.
Tautan pendek
Layanan pemendek tautan berguna, tetapi juga menyembunyikan alamat tujuan. Jika menerima tautan pendek dari sumber yang tidak dikenal, jangan dibuka. Beberapa layanan pemendek menyediakan fitur pratinjau, atau Anda bisa memakai situs pemeriksa tautan untuk melihat ke mana ia mengarah.
Teks tautan yang berbeda dengan tujuannya
Di email, teks yang tertulis "www.bankanda.co.id" bisa saja mengarah ke alamat lain. Di komputer, arahkan kursor ke tautan tanpa mengklik untuk melihat alamat aslinya di pojok bawah browser. Di ponsel, tekan dan tahan tautan untuk melihat pratinjau alamat.
Ikon gembok yang menyesatkan
Banyak orang mengira ikon gembok atau awalan https berarti situs aman. Sebenarnya, gembok hanya berarti koneksi antara Anda dan situs terenkripsi. Situs palsu pun bisa memiliki gembok. Gembok tidak membuktikan siapa pemilik situs tersebut.
Tanda Bahaya pada Pesannya, Bukan Hanya Tautannya
- Mendesak dan mengancam: "Akun Anda akan diblokir dalam 24 jam."
- Iming-iming hadiah: "Selamat, Anda memenangkan saldo Rp5.000.000."
- Meminta login, data kartu, atau kode OTP lewat tautan.
- Pengirim tidak sesuai: SMS dari nomor pribadi yang mengaku bank, atau email dari domain gratisan yang mengaku perusahaan besar.
- Bahasa yang janggal, salah ketik, atau format yang berbeda dari pesan resmi yang biasa Anda terima.
- Anda tidak sedang melakukan apa pun yang berkaitan dengan isi pesan.
Cara Memeriksa Tautan yang Mencurigakan
- Jangan klik dulu. Salin tautan dengan menekan dan menahan, lalu pilih salin alamat.
- Baca domainnya dengan cara yang dijelaskan di atas.
- Gunakan pemeriksa keamanan situs. Google menyediakan pemeriksa status situs di Transparency Report-nya, dan VirusTotal bisa memindai alamat dengan banyak mesin keamanan sekaligus. Hasil "tidak terdeteksi" bukan jaminan aman, terutama untuk situs palsu yang baru dibuat, tetapi hasil "berbahaya" adalah peringatan yang jelas.
- Buka layanan lewat jalur resmi. Daripada mengklik tautan "cek pesanan", buka aplikasi marketplace atau ketik sendiri alamat situsnya. Jika memang ada masalah, informasinya akan muncul di sana.
- Tanyakan langsung ke pihak resmi lewat nomor atau akun yang tercantum di situs resmi mereka, bukan nomor yang ada di pesan.
Jika Terlanjur Membuka Tautan
Membuka tautan saja biasanya belum menimbulkan kerugian. Kerugian terjadi ketika Anda memasukkan data atau memasang file dari halaman tersebut. Lakukan langkah ini sesuai situasinya:
- Hanya membuka, tidak mengisi apa pun: tutup halaman, hapus riwayat jelajah, dan jangan unduh apa pun.
- Sempat memasukkan kata sandi: segera ganti kata sandi akun tersebut dari aplikasi atau situs resmi, dan semua akun lain yang memakai kata sandi sama. Aktifkan verifikasi dua langkah.
- Sempat memasukkan data kartu atau OTP transaksi: hubungi bank lewat nomor resmi untuk memblokir kartu dan memeriksa transaksi.
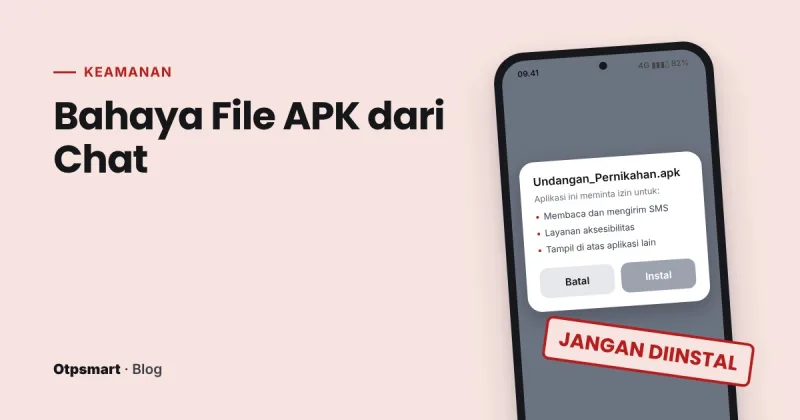
- Sempat mengunduh dan memasang file: putuskan internet dan hapus aplikasinya. Panduan lengkapnya ada di Bahaya Instal Aplikasi APK dari Luar Play Store.
Perlindungan Tambahan yang Bekerja Diam-Diam
- Password manager hanya mengisi kata sandi di domain yang benar. Jika ia tidak menawarkan pengisian otomatis di halaman login yang tampak familier, itu tanda bahaya. Penjelasannya ada di Password Manager: Apa Itu dan Bagaimana Cara Memilihnya.
- Passkey tidak akan bekerja di situs palsu karena terikat dengan domain asli. Ini perlindungan terkuat terhadap phishing. Bacaan lanjutan: SMS OTP, Aplikasi Authenticator, atau Passkey.
- Fitur Safe Browsing di browser modern memberi peringatan ketika Anda membuka situs yang sudah dikenal berbahaya. Pastikan fitur ini tidak dimatikan.
Pertanyaan yang Sering Diajukan
Apakah membuka link phishing langsung membuat HP terkena virus?
Umumnya tidak. Sebagian besar halaman phishing baru berbahaya jika Anda memasukkan data atau mengunduh file dari halaman itu. Meski begitu, tutup halaman segera dan jangan berinteraksi dengan isinya.
Bagaimana cara memeriksa link pendek tanpa membukanya?
Beberapa layanan pemendek tautan menyediakan halaman pratinjau. Anda juga bisa menempelkan tautan ke layanan pemeriksa URL untuk melihat ke mana tautan itu mengarah sebelum membukanya.
Situs memakai HTTPS dan ada gemboknya, berarti aman?
Belum tentu. Gembok hanya menandakan koneksi terenkripsi, bukan bahwa pemilik situs dapat dipercaya. Situs phishing pun bisa memakai HTTPS. Yang harus diperiksa tetap nama domainnya.
Phishing terus berganti cerita, mulai dari paket, tagihan, hadiah, hingga pemblokiran akun. Namun pertahanannya tetap sama: berhenti sejenak, baca alamatnya, dan buka layanan lewat jalur resmi. Tiga detik untuk memeriksa sebuah tautan jauh lebih murah dibanding berhari-hari mengurus akun yang dibobol.
Diskusi
0 komentar