Cara Membuat Password Kuat yang Mudah Diingat
Password kuat tidak harus rumit. Pelajari cara membuat frasa sandi yang panjang, sulit ditebak, tetapi tetap mudah diingat, serta kesalahan yang membuatnya lemah.
Coba ingat kata sandi email Anda. Apakah berisi nama, tanggal lahir, atau nama hewan peliharaan ditambah angka di belakangnya? Jika ya, Anda tidak sendirian. Pola seperti itu sangat umum, dan justru karena umum, pola itu menjadi tebakan pertama dalam setiap upaya pembobolan akun.
Kabar baiknya, membuat kata sandi yang kuat tidak harus berarti menghafal deretan huruf acak seperti x7$Qp!2zR. Ada cara yang lebih mudah diingat sekaligus jauh lebih sulit ditebak. Artikel ini menjelaskan caranya.
Bagaimana Kata Sandi Biasanya Dibobol
Untuk membuat kata sandi yang kuat, kita perlu tahu dulu bagaimana kata sandi dibobol. Ada tiga cara yang paling sering dipakai:
- Daftar kata sandi populer. Pelaku mencoba ribuan kata sandi yang paling sering dipakai orang, seperti 123456, password, qwerty, atau bismillah. Cara ini murah dan masih sangat efektif.
- Data bocor dari situs lain. Ketika sebuah situs diretas, daftar email dan kata sandinya beredar. Pelaku lalu mencoba pasangan email dan kata sandi itu di layanan lain, seperti email, media sosial, atau marketplace. Teknik ini disebut credential stuffing, dan berhasil karena banyak orang memakai satu kata sandi untuk semua akun.
- Tebakan berdasarkan informasi pribadi. Nama anak, tanggal pernikahan, klub sepak bola favorit, semua bisa ditemukan di media sosial. Program pembobol bisa mengombinasikannya dengan angka dan simbol dalam hitungan detik.
Perhatikan bahwa tidak satu pun dari cara di atas mengandalkan "kecerdasan" menebak. Semuanya mengandalkan kebiasaan manusia yang bisa diprediksi.
Panjang Lebih Penting daripada Rumit
Selama bertahun-tahun kita diajari bahwa kata sandi yang baik harus mengandung huruf besar, huruf kecil, angka, dan simbol. Aturan itu tidak salah, tetapi kurang tepat. Yang paling menentukan kekuatan kata sandi adalah panjangnya.
Sebagai gambaran, kata sandi 8 karakter yang terdiri dari huruf, angka, dan simbol memiliki ruang kombinasi yang besar, tetapi masih dalam jangkauan komputer modern jika pelaku mendapatkan salinan data dari server yang bocor. Setiap karakter tambahan melipatgandakan jumlah kombinasi tersebut. Kata sandi 16 karakter yang hanya terdiri dari huruf kecil pun sudah jauh lebih sulit ditebak dibanding kata sandi 8 karakter yang "rumit".
Pedoman keamanan internasional, termasuk panduan yang diterbitkan lembaga standar Amerika Serikat (NIST), kini juga menekankan panjang kata sandi dibanding aturan komposisi yang menyulitkan pengguna.
Gunakan Frasa Sandi, Bukan Kata Sandi
Cara termudah mendapatkan kata sandi yang panjang adalah dengan memakai frasa sandi (passphrase): gabungan beberapa kata yang tidak berhubungan, membentuk kalimat yang aneh tetapi mudah Anda bayangkan.
Contohnya:
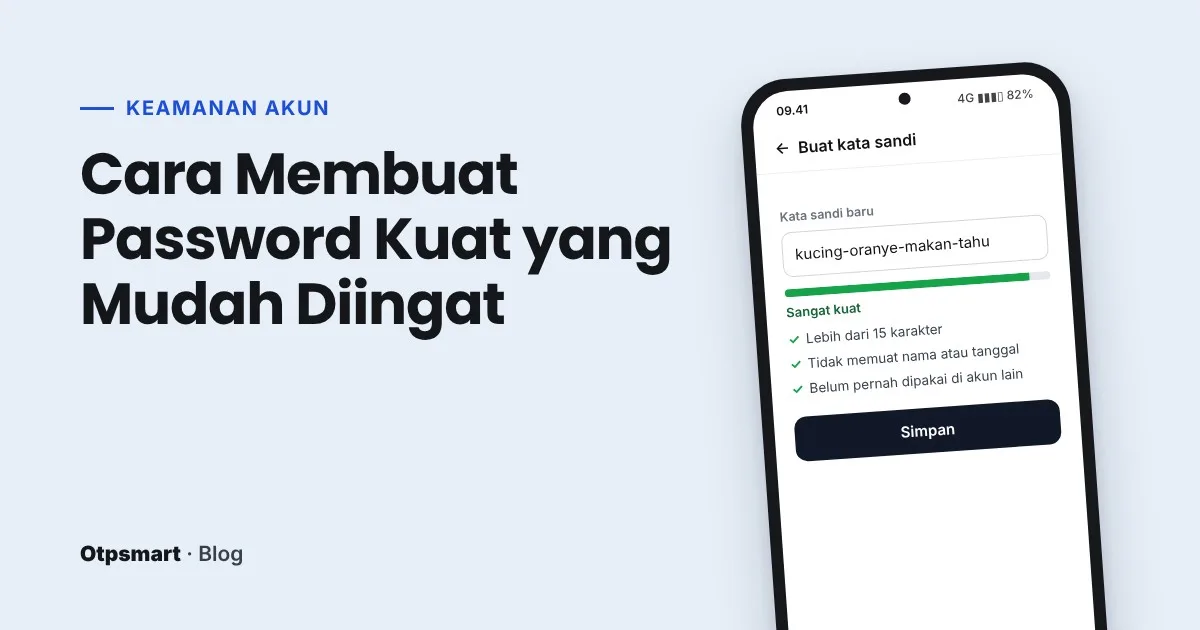
- kucing-oranye-makan-tahu-di-atap
- Payung7Merah-Tidur-diStasiun
- sepeda biru suka hujan jam tiga
Frasa seperti ini panjang, sulit ditebak program, tetapi mudah diingat karena otak kita pandai mengingat gambar yang lucu atau ganjil. Coba bayangkan kucing oranye yang makan tahu di atap rumah. Anda kemungkinan besar akan mengingatnya besok pagi.
Cara membuat frasa sandi yang baik
- Pilih 4 sampai 6 kata yang tidak saling berhubungan. Hindari kutipan terkenal, lirik lagu, atau peribahasa, karena kalimat populer juga masuk daftar tebakan.
- Jangan gunakan informasi pribadi. Nama keluarga, tanggal lahir, dan alamat tidak boleh ada di dalamnya.
- Tambahkan sedikit variasi jika diminta. Jika situs mewajibkan angka atau huruf besar, sisipkan di tempat yang tidak terduga, bukan selalu di akhir.
- Pastikan minimal 15 karakter. Lebih panjang lebih baik, selama masih nyaman Anda ketik.
Kesalahan yang Membuat Kata Sandi Kuat Jadi Lemah
Memakai kata sandi yang sama di banyak akun
Ini kesalahan paling berbahaya. Sekuat apa pun kata sandi Anda, jika dipakai di sepuluh situs dan salah satunya bocor, kesembilan akun lainnya ikut terancam. Setiap akun penting harus punya kata sandi sendiri.
Mengganti kata sandi dengan pola yang mudah ditebak
Mengubah Jakarta2024! menjadi Jakarta2025! tidak menambah keamanan. Jika kata sandi lama pernah bocor, pelaku akan mencoba variasi seperti ini lebih dulu.
Mengganti huruf dengan angka yang mirip
Mengganti huruf a menjadi 4 atau o menjadi 0 sudah dikenal oleh semua program pembobol. P4ssw0rd sama lemahnya dengan Password.
Menyimpan kata sandi di tempat terbuka
Catatan di layar ponsel tanpa kunci, kertas yang ditempel di monitor kantor, atau pesan yang dikirim ke diri sendiri di aplikasi chat bisa dibaca orang lain dengan mudah.
Bagaimana Mengingat Banyak Kata Sandi Berbeda?
Ini pertanyaan yang wajar. Jika setiap akun harus punya kata sandi berbeda, bagaimana mungkin mengingat semuanya? Jawabannya: Anda tidak perlu mengingat semuanya.
Cukup hafalkan dua atau tiga frasa sandi untuk akun yang paling penting, yaitu email utama, kunci ponsel atau komputer, dan pengelola kata sandi. Untuk akun lainnya, biarkan password manager yang membuat dan menyimpannya. Aplikasi ini bisa membuat kata sandi acak yang sangat panjang untuk setiap situs, lalu mengisinya secara otomatis. Penjelasan lengkapnya ada di artikel Password Manager: Apa Itu dan Bagaimana Cara Memilihnya.
Kata Sandi Kuat Saja Belum Cukup
Kata sandi yang kuat melindungi Anda dari tebakan. Namun ia tidak melindungi Anda jika Anda sendiri mengetiknya di situs palsu, atau jika situs tempat Anda mendaftar diretas. Karena itu, lapisan perlindungan kedua tetap diperlukan:
- Aktifkan verifikasi dua langkah di semua akun penting. Pilihan metodenya dibahas di SMS OTP, Aplikasi Authenticator, atau Passkey: Mana yang Paling Aman?
- Periksa secara berkala apakah email Anda pernah muncul dalam kebocoran data. Caranya ada di Cara Cek Data Pribadi Bocor dan Langkah yang Harus Dilakukan.
- Waspadai tautan yang meminta Anda login. Baca tanda-tandanya di Cara Mengenali Link Phishing Sebelum Diklik.
Daftar Periksa Singkat
| Pertanyaan | Jawaban yang aman |
|---|---|
| Berapa panjang kata sandi saya? | Minimal 15 karakter |
| Apakah mengandung nama atau tanggal penting? | Tidak |
| Apakah dipakai juga di akun lain? | Tidak |
| Apakah tersimpan di tempat yang bisa dibaca orang lain? | Tidak |
| Apakah akun ini sudah memakai verifikasi dua langkah? | Ya |
Pertanyaan yang Sering Diajukan
Berapa panjang password yang ideal?
Untuk akun biasa, minimal 12 karakter. Untuk akun penting seperti email utama, gunakan frasa sandi 15 karakter atau lebih. Semakin panjang, semakin lama waktu yang dibutuhkan untuk menebaknya.
Apakah saya harus mengganti password setiap beberapa bulan?
Tidak harus. Mengganti password secara rutin tanpa alasan justru sering membuat orang memakai pola yang mudah ditebak. Gantilah password ketika ada tanda kebocoran, ketika Anda pernah membagikannya, atau ketika ternyata dipakai juga di akun lain.
Bolehkah menyimpan password di browser?
Boleh, selama perangkat Anda terkunci dengan baik dan akun browser dilindungi verifikasi dua langkah. Fitur penyimpan password bawaan browser modern sudah memakai enkripsi dan jauh lebih aman dibanding memakai satu password untuk semua akun.
Jika ada satu jawaban yang tidak sesuai, mulailah memperbaikinya dari akun yang paling penting, yaitu email utama Anda. Email adalah pintu untuk memulihkan hampir semua akun lain, sehingga melindunginya berarti melindungi semuanya sekaligus.
Diskusi
0 komentar